
创建Network Load Balancer监听器时目标组显示"Not available",如何排查?

2026-5-20
排查Network Load Balancer目标组显示"Not available"问题的步骤
先看一下你遇到的具体场景:
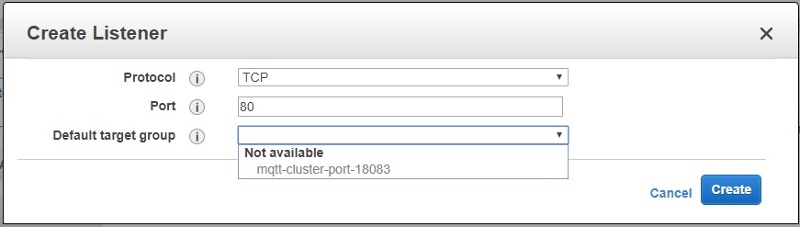
这类问题通常和资源配置不匹配、状态异常或者权限限制有关,我给你整理了一步步的排查思路,你可以逐一验证:
1. 核对基础网络配置一致性
- VPC与子网匹配:Network Load Balancer(NLB)和目标组必须处于同一个VPC下。如果目标组是跨VPC的(比如用VPC peering),要确认peering连接已成功建立,两边路由表都添加了正确的路由条目,且安全组允许跨VPC的流量。另外,NLB的子网要覆盖目标组实例所在的可用区,不然目标组无法被关联。
- 目标组状态验证:进入目标组详情页,查看「目标」标签页里的实例健康状态。如果所有目标都显示不健康,或者目标组本身还在创建中,就会出现"Not available"。你也可以用AWS CLI快速查看状态:
重点看aws elbv2 describe-target-groups --target-group-ids <你的目标组ID>TargetGroupArn是否正常返回,以及HealthCheckEnabled、TargetType等参数是否符合预期。
2. 确认监听器与目标组的协议兼容性
NLB的监听器协议必须和目标组的协议完全一致:
- 比如监听器用TCP协议,目标组就不能配置成UDP;如果监听器是TLS,目标组也要对应TLS(或者TCP,因为TLS终止在NLB的话,后端可以用TCP)。
- 端口可以不同,但协议必须严格匹配,这是很多人容易忽略的点。
3. 检查权限与服务状态
- IAM权限验证:如果你用IAM角色管理NLB/目标组,要确保角色拥有
elasticloadbalancing:RegisterTargets、elasticloadbalancing:DescribeTargetGroups等必要权限;如果是控制台操作,当前登录用户需要有对应的ELB管理权限(比如AmazonElasticLoadBalancingFullAccess,或者更细粒度的权限)。 - NLB本身状态:确认NLB处于「Active」状态,如果它还在创建中(比如子网配置未完成),或者被暂停,也会导致目标组无法被关联。你可以在NLB详情页的「状态」字段查看。
4. 排查特殊场景与网络限制
- 目标组类型匹配:NLB支持实例型、IP型和Lambda型目标组,要确保你选的类型和NLB配置兼容。比如Lambda目标组需要NLB监听器协议支持TCP/TLS,且Lambda函数本身处于可用状态。
- 安全组与网络ACL检查:NLB的安全组要允许客户端流量进入;目标组实例的安全组要允许NLB所在子网的流量访问目标端口;网络ACL要确保入站和出站的双向流量都被允许(尤其是NLB到目标实例的流量,以及实例的响应流量)。
如果上面的步骤都排查完还是没解决,可以尝试删除并重新创建目标组和监听器,有时候是资源创建过程中的偶发问题。另外,查看AWS CloudTrail日志,搜索相关的ELB操作事件,里面的错误信息能帮你定位具体问题。
内容的提问来源于stack exchange,提问作者do-leap
相关产品推荐
相关产品推荐


